El blog de Cloud Privado Suscríbete por RSS

Infraestructura, sin humo

Guías prácticas, comparativas y análisis sobre cloud privado, virtualización y soberanía del dato. Para que decidas con criterio.

Cuadrante de dos por dos con un punto rojo en la esquina inferior izquierda y una flecha discontinua que apunta hacia arriba Virtualización
Virtualización

Proxmox entra en el Magic Quadrant de Gartner como Niche Player: los dos reparos y el que ya está resolviendo

Gartner ha vuelto a publicar, diez años después, su Magic Quadrant de plataformas de virtualización de servidores, y por primera vez aparece Proxmox. Lo coloca como Niche Player por dos motivos concretos: no lo ve preparado para las aplicaciones empresariales de primer nivel y duda de que una plantilla pequeña garantice el soporte. El segundo empieza a corregirse el 19 de octubre con el soporte 24/7. El primero, no. Explicamos qué significa la etiqueta, qué mide y qué debería mirar una empresa antes de sacar conclusiones.
Documento gris marcado EN unido por una flecha roja a un libro marcado ES en rojo Virtualización
Virtualización

La guía de administración de Proxmox VE 9.2, en castellano: 437 páginas en PDF para descargar

Óscar de la Cuesta (palentino.es) ha traducido al castellano la Proxmox VE Administration Guide 9.2. Son 437 páginas con los 21 capítulos y los apéndices, bajo la misma licencia libre que el original, así que se puede copiar y compartir. Contamos qué trae, por dónde empezar a leerla según de dónde vengas, qué conviene saber antes de usarla en el trabajo y dejamos el PDF para descargar.

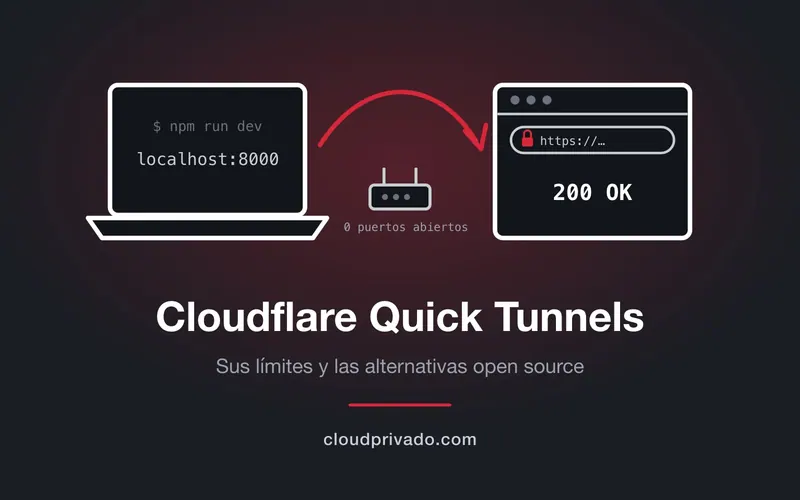
Portátil con localhost:8000 unido por una flecha roja a un navegador con candado y 200 OK; router sin puertos abiertos Conceptos
Conceptos

Cloudflare Quick Tunnels: localhost en Internet con un comando, lo que no cuenta la portada y las alternativas open source

Cloudflare ha estrenado página para sus Quick Tunnels: un comando, sin cuenta y sin abrir puertos, y tu servidor local tiene una URL pública con HTTPS. Lo hemos probado con la versión de septiembre, que añade túneles protegidos por correo y salida para agentes. Explicamos cómo funciona, los límites que están en la documentación y no en la portada, por qué los equipos de seguridad lo vigilan, y qué alternativas hay, de ngrok y Tailscale Funnel a frp, zrok o Pangolin en un servidor propio.

Terminal con una línea de Ciphers tachada y cuatro ajustes marcados: SSH, cortafuegos, reinicio y diario persistente Cumplimiento
Cumplimiento

Endurecer un servidor Linux en 30 minutos: la línea base que aplicamos en Debian y Ubuntu, y lo que ya no hace falta tocar

La mayoría de las listas de hardening de SSH que circulan se escribieron hace años y hoy hacen más daño que bien: fijan cifrados viejos, instalan fail2ban donde sshd ya se defiende solo y activan parches automáticos que nunca reinician. Esta es la línea base que aplicamos a una máquina nueva con Debian 12 y 13 o Ubuntu 24.04 y 26.04, comprobada distribución por distribución, con un script que se puede ejecutar dos veces y lo que no debe tocarse en un nodo de Proxmox.

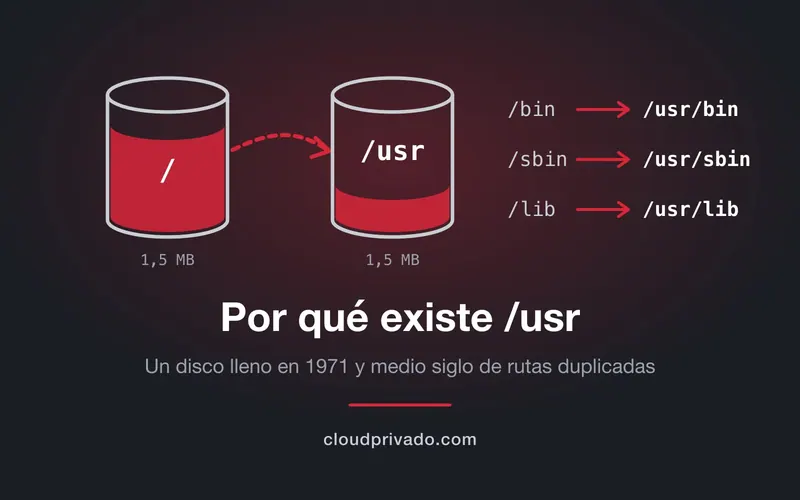
Dos discos, uno lleno que se desborda al otro rotulado /usr, y a la derecha /bin como enlace hacia /usr/bin Conceptos
Conceptos

El directorio /usr nació de un disco lleno, y Linux ha tardado medio siglo en pagar la factura

En 1971 el sistema de Unix dejó de caber en un disco de 1,5 MB y se desbordó al de los usuarios, que estaba montado en /usr. De ahí vienen /bin y /usr/bin, /lib y /usr/lib. Debian ha necesitado seis años y más de 1.500 horas de trabajo para deshacer esa duplicidad con merged-/usr. Contamos la historia con fechas, corregimos lo que se suele contar mal y explicamos qué cambia en un servidor con Debian 13 o Proxmox VE 9.

Auditoría en pantalla: rkhunter marca un fichero oculto y un binario alterado, junto al registro de accesos fallidos Cumplimiento
Cumplimiento

Auditar un servidor Linux heredado: qué revisar antes de fiarte de él

Recibir las credenciales de un servidor no es lo mismo que saber qué hace. En una migración, un cambio de proveedor o la entrada de un cliente nuevo aparecen máquinas que nadie ha mirado en años: cuentas de gente que ya no está, servicios que nadie recuerda haber abierto y kernels sin reiniciar desde 2024. Este es el procedimiento que seguimos, en nueve bloques, con los comandos exactos para Debian y Ubuntu, sus equivalentes en Red Hat y openSUSE, y lo que cambia cuando la máquina es virtual y el hipervisor también es tuyo.

Newsletter quincenal

Lo esencial de cloud privado, cada 15 días

Una dosis breve de análisis, comparativas y novedades del sector. Sin spam, cancelas cuando quieras.

Análisis quincenal para profesionales de IT · 0% spam · baja cuando quieras

¿Prefieres RSS? Suscríbete al feed