← Todo el blog

Blog · Página 2

Guías prácticas, comparativas y análisis sobre cloud privado, virtualización y soberanía del dato.

Dos piezas de puzle con la misma forma, una gris y otra roja, junto a un disco que se copia hacia un servidor Migración
Migración

OpenVDDK, la alternativa a la librería de discos de VMware: qué promete para migrar a KVM, qué miden sus pruebas y qué falta todavía

OpenVDDK quiere sustituir a VDDK, la librería de Broadcom con la que las herramientas de copia y migración leen los discos de vSphere, sin tocar esas herramientas. Sus primeras pruebas bajan una migración en caliente de 330 a 118 segundos. Explicamos qué es VDDK, por qué importa al salir de VMware, cómo leer esas cifras (una ejecución, con la herramienta del mismo autor) y por qué «Open» no significa todavía código abierto.
Dos pilas de discos: una unida al bloque del kernel por una pieza roja separada y otra integrada en un único bloque Conceptos
Conceptos

ZFS en Linux frente a FreeBSD: por qué cada actualización del kernel es un pequeño riesgo, y cómo lo resuelven Proxmox, Ubuntu y Debian

ZFS es el mismo código en Linux y en FreeBSD, pero no llega igual al servidor. En FreeBSD forma parte del sistema base; en Linux es un módulo aparte que, por un choque de licencias, cada distribución integra a su manera. Contamos el origen del conflicto, cuánto tarda OpenZFS en soportar cada kernel nuevo (una mediana de 38 días) y qué hace cada plataforma para que la actualización no te deje sin sistema de ficheros.

Seis líneas que entran en un embudo con el cuello marcado en rojo, del que sale una única flecha roja discontinua Conceptos
Conceptos

Servidor Linux lento: seis señales para encontrar el cuello de botella antes de pedir más máquina

Cuando una API o una web va lenta, la tentación es subir de plan: más vCPU, más RAM, discos más rápidos. Antes conviene saber qué está frenando de verdad al servidor. Repasamos las seis señales que lo delatan (CPU, memoria, disco, red, límites y latencia de la aplicación), con los comandos para medirlas, cómo leerlos sin engañarse y lo que hemos comprobado en Debian y Ubuntu.

Lista de comprobación con tres marcas grises y una roja junto a una llave y un candado dibujados con trazo blanco Cumplimiento
Cumplimiento

SSH seguro en servidores Linux: los nueve consejos de siempre, revisados en 2026, y los cuatro que casi nadie aplica

Las listas de buenas prácticas de SSH repiten los mismos consejos: quitar root, usar claves, cambiar el puerto, instalar fail2ban. Los hemos comprobado uno a uno en Debian 12 y 13 y Ubuntu 24.04 y 26.04. Unos ya vienen hechos, otros funcionan distinto de lo que dicen las guías y alguno ha quedado viejo. Y faltan los que más cambian la seguridad de verdad: certificados, claves restringidas, llaves FIDO2 y cerrar los reenvíos.

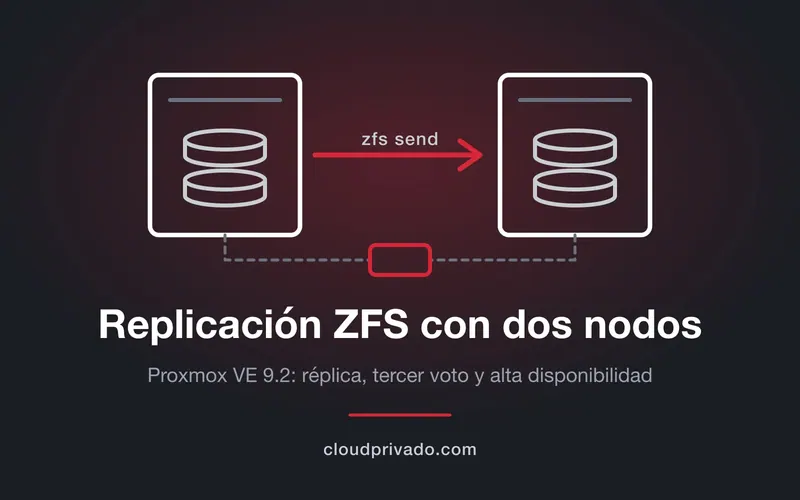
Dos servidores con sus discos unidos por una flecha roja de replicación y un tercer elemento pequeño que aporta el voto Virtualización
Virtualización

Replicación ZFS en un clúster Proxmox de dos nodos: configuración paso a paso en Proxmox VE 9.2

Dos servidores con discos locales, un pool ZFS en cada uno y un trabajo de replicación que copia las máquinas de uno a otro cada pocos minutos. Es la forma más barata de tener alta disponibilidad en Proxmox sin cabina ni Ceph, y también la más fácil de montar mal. Contamos cómo configurarla en Proxmox VE 9.2, la pieza que suele faltar en las guías (el tercer voto), qué cambió con las reglas de afinidad de HA y cuántos datos se pierden de verdad cuando cae un nodo.

Ventana de terminal con un prompt de ssh unida a una red de nodos grises que convergen en un punto rojo Conceptos
Conceptos

Quién creó OpenSSH: la historia real del software que protege casi todas las conexiones a un servidor, y por qué importa tanto

OpenSSH no lo escribió una sola persona. Viene del SSH que Tatu Ylönen publicó en 1995, de la versión libre que rescató Björn Grönvall y de un esprint de dos meses de media docena de desarrolladores de OpenBSD. Contamos quién hizo qué, con fechas comprobadas en la historia oficial del proyecto, y por qué SSH y OpenSSH sostienen hoy buena parte de la administración de sistemas.